随着信息技术的不断发展,人们对信息安全的关注日益提升,全球多个国家和地区相继出台了一系列隐私保护的法律法规,例如欧盟的GDPR,中国的网络安全法,以及香港的个人隐私条例等,当前几乎所有的组织都有处理个人信息 (PII) 的情况。
面对愈加严格的监管趋势和众多且复杂的法律法规, 企业如何有效的管理和保护用户个人信息及隐私?
个人隐私安全管理体系国际标准
ISO/IEC 27001作为国际上公认的信息安全管理体系标准,在隐私保护方面提供了部分所需的信息安全控制措施,但如何从PII控制者和PII处理者二者不同的角度来实现和满足不同国家和地区的隐私保护法律法规的要求,并没有提供足够的操作指引。
therefore,新标准ISO/IEC 27701隐私信息管理体系应势而生。助力企业为GDPR合规展现、保护用户隐私和个人信息合规管理提供了更多相关指南。
新标准能帮助企业合规应对GDPR这个史上最严的法规?
新标准科普
2019year8month6day,国际标准化组织ISO和国际电工委员会IEC正式对外发布ISO/IEC 27701隐私信息管理体系标准。
这标志着信息安全、隐私与个人信息保护,在国际间法律与法规的合规展现有了一致性的标准。
ISO/IEC 27701作为ISO/IEC 27001与ISO/IEC 27002在管理上的延伸标准,其目标是通过新增的要求来增强现有信息安全管理体系(ISMS),以便建立、实施、维护和不断改进隐私信息管理体系(PIMS),标准概述了适用于个人身份信息(PII)控制者和PII处理者的框架,用于隐私控制管理,以降低对个人隐私的各种风险。
PS: European UnionGDPR主责机构,前身为Article 29 Working PartytargetEuropean Data Protection Board (EDPB),于ISO/IEC 27701的发展过程中积极参与,并提供欧盟个人信息保护的相关建议,asISO/IEC 27701与GDPR的条文对应。包含SC27众会员国与EDPB,JTC1/SC27在各方达成合意后,公告了ISO/IEC 27701,这也是为什么国际间认为ISO/IEC 27701目前为GDPR合规展现的优秀方案之一。
新标准的发布,对企业和个人既是挑战也是机遇
这个新标准有什么条款?
ISO/IEC 27701主要的内容分为8个章节:
1. 第一至第三章
主要是适用范围、参考标准和名词定义的说明,ISO/IEC 27701适用于任何类型的组织,包括政府、Institutions、finance、教育机构、企业及非营利组织。
2. 第四章
标准整体说明,includePIMS的要求如何应对ISO/IEC 27001target4~10章管理体系,以及PIMS增项的指引如何应对ISO/IEC 27002target5~18章的控制措施。
3. 第五章和第六章
进一步引述在第四章提到的PIMS对应ISO/IEC 27001管理体系要求和ISO/IEC 27002控制措施实施指引。
4. 第七章和第八章
分别从PII控制者和PII处理者的角度,说明包括搜集和处理个人信息的情况和条件、应遵循的个人信息保护原则、设计以及预设的隐私规定,以及个人信息的分享、传输和揭露的增项要求。
在标准的附录A~F中还补充了PII控制者和PII处理者可参考的控制目标和控制措施,以及对应到 ISO/IEC 29100、GDPR、ISO/IEC 27018、ISO/IEC 29151 的条款编号,并且加上如何应用此标准的说明,对于想要整合多项标准和遵循GDPR的组织而言有着非常好的参考意义。
企业引入隐私信息管理体系有哪些益处?
1. 可以使用一个体系来管理来自不同国家和地区的多项隐私法规和政策的合规性;
2. 有助于组织向组织的最高管理层、合作伙伴、监管机构及其他相关方提供组织有关隐私法规工作的尽职管理证据;
3. 隐私信息管理体系认证能向客户和合作伙伴传递信任。
ISO/IEC 27701隐私信息管理体系标准作为隐私保护和个人信息管理的ISO国际标准。不仅带来新增的特定隐私要求,以便有效整合现行ISO/IEC 27001Information security management system,未来更是针对隐私保护之特定领域 (PIMS-Specific),in order to ISO/IEC 27001延伸认证的方式实施,信息安全管理将与隐私信息管理进行密切整合。
对于信息安全领域又添新标准,企业如何选择符合且利于组织发展的管理体系?
企业有效的信息安全管控及个人隐私处理,是为客户及用户带来信任和提升品牌价值的方法和策略;以下是有关个人信息、隐私保护、信息安全等管理体系对比表。
信息安全标准适用范围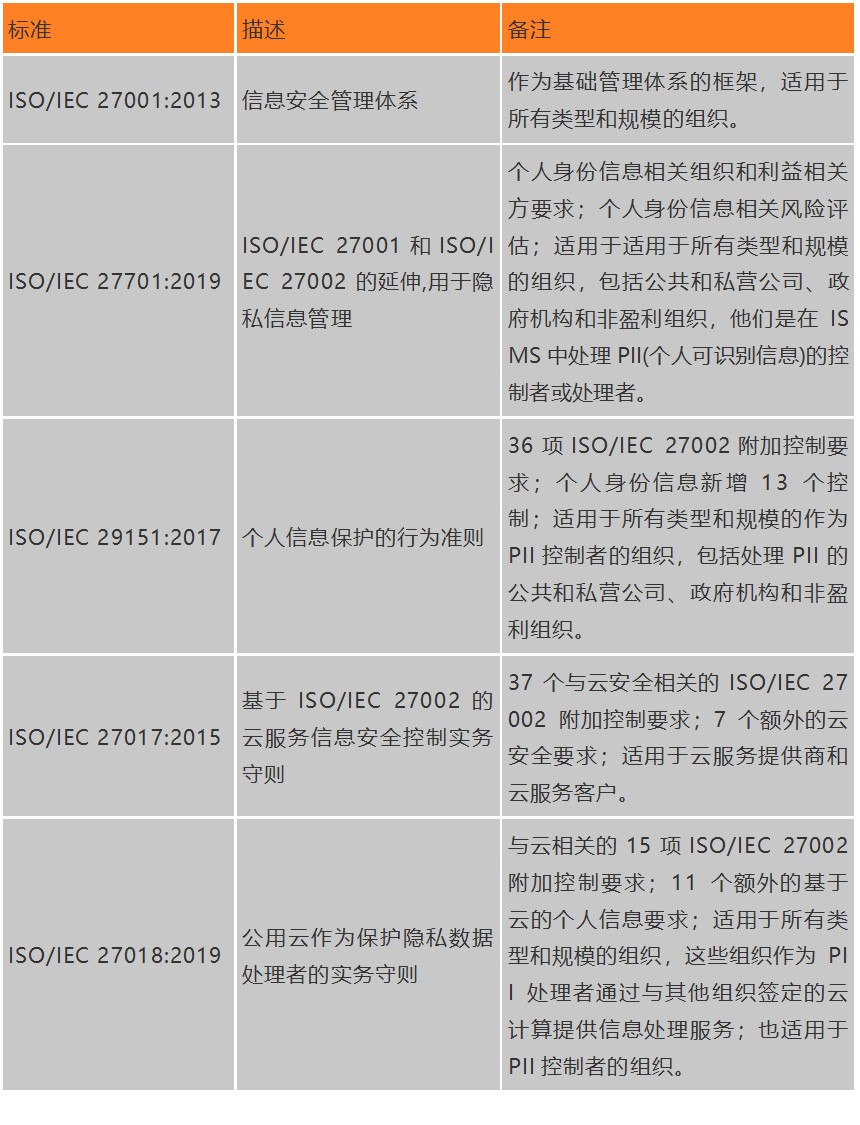 in order to上总结得出,ISO/IEC 27701与ISO/IEC 27001一起使用,无需维护两个管理体系即可形成一个全面的隐私信息管理体系 (PIMS)。therefore,ISO/IEC 27701隐私信息管理体系为信息技术行业其个人隐私信息管理提供了良好的保障。